FÜR GESCHÄFTSFÜHRUNG
Cyberrisiken lassen sich nicht wegdelegieren. Sicherheitskultur lässt sich gestalten.
Die Cyberakademie macht Cybersecurity zu einem kontinuierlichen Lernprozess: kurze, arbeitsnahe Einheiten für Mitarbeitende, klare Zuständigkeiten für die Organisation und übersichtliche Informationen für die Steuerung.
✓ Sicherheitsrelevantes Verhalten im Arbeitsalltag verankern
✓ Lernfortschritt und Abschlüsse nachvollziehbar machen
✓ HR, Informationssicherheit und Compliance verbinden
Unverbindlich · auf Wunsch mit HR, IT oder Informationssicherheit
Lernprogramm im Überblick
Priorisieren. Lernen. Steuern.
01
Priorität
Sicherheitskultur sichtbar zur Führungsaufgabe machen.
02
Verantwortung
Operative und fachliche Rollen klar verbinden.
03
Lernroutine
Kurze Einheiten über das Jahr verankern.
04
Überblick
Fortschritt, offene Punkte und Abschlüsse sehen.
Für die Organisation
klare Rollen und kontinuierliches Lernen
Für die Führung
übersichtliche Informationen zur Steuerung
CYBERRISIKO IM ALLTAG
Technik schützt Systeme. Verhalten entscheidet jeden Tag mit.
Phishing, unsichere Passwörter, unbedachter Umgang mit Daten oder neue KI- und Cloud-Werkzeuge betreffen nicht nur die IT. Sie begegnen Mitarbeitenden in fast allen Funktionen.
Cyberrisiken entstehen dezentral.
Viele sicherheitsrelevante Entscheidungen werden unter Zeitdruck und außerhalb der IT getroffen.
Ein Jahreskurs ist eine Momentaufnahme.
Ein Pflichttermin kann Inhalte vermitteln. Ohne Wiederholung entsteht daraus noch keine verlässliche Lernroutine.
Steuerung braucht klare Signale.
Die Geschäftsführung braucht einen verständlichen Überblick über Teilnahme, Fortschritt, offene Punkte und Zuständigkeiten.
SICHERHEITSKULTUR ENTWICKELN
Eine starke Sicherheitskultur entsteht in vielen kleinen Lernmomenten.
Microlearning verteilt relevantes Wissen über das Jahr. Die Module dauern maximal 15 Minuten und können gezielt wiederholt werden.
Kontinuität bedeutet nicht mehr Lernzeit am Stück, sondern besser verteiltes und regelmäßig erneuertes Wissen.
01
Relevanz schaffen
Mitarbeitende verstehen, warum Cybersecurity zu ihrer konkreten Aufgabe gehört.
02
Sicheres Verhalten üben
Praxisnahe Situationen übersetzen abstrakte Risiken in nachvollziehbare Entscheidungen.
03
Wissen aktuell halten
Neue Bedrohungen und veränderte Arbeitsweisen fließen in das Lernprogramm ein.
04
Entwicklung sichtbar machen
Dashboard, Prüfungen, Zertifikate und Berichte zeigen Nutzung und Abschlüsse.
So wächst Sicherheitskultur kontinuierlich – ohne lange Lernblöcke.
KLARE VERANTWORTUNG
Operativ organisiert. Auf Führungsebene übersichtlich.
Klare Rollen verbinden die tägliche Lernorganisation mit verständlichen Informationen für Statusgespräche und Prioritäten.
1
Ziel und Priorität setzen
Sicherheitskultur und kontinuierlichem Lernen sichtbare Priorität geben.
2
Verantwortlichkeiten klären
HR organisiert; Informationssicherheit, IT und Compliance bringen Anforderungen ein.
3
Zielgruppen definieren
Inhalte passend zu Rollen, Abteilungen und Aufgabenbereichen zuweisen.
4
Fortschritt begleiten
Operativ Verantwortliche verfolgen begonnene, abgeschlossene und offene Aktivitäten.
5
Berichte besprechen
Regelmäßige Berichte als Grundlage für Statusgespräche und weitere Maßnahmen nutzen.
FÜHRUNGSÜBERSICHT
Was für die Steuerung sichtbar wird
A
Lernprogramm
Welche Inhalte welchen Zielgruppen zugewiesen sind.
B
Teilnahme
Was begonnen und erfolgreich abgeschlossen wurde.
C
Offene Punkte
Wo Lernaktivitäten noch ausstehen.
D
Nachweise
Welche Prüfungen, Zertifikate und Berichte verfügbar sind.
Operativ im Detail. Für die Führung auf die wesentlichen Signale und nächsten Schritte verdichtet.
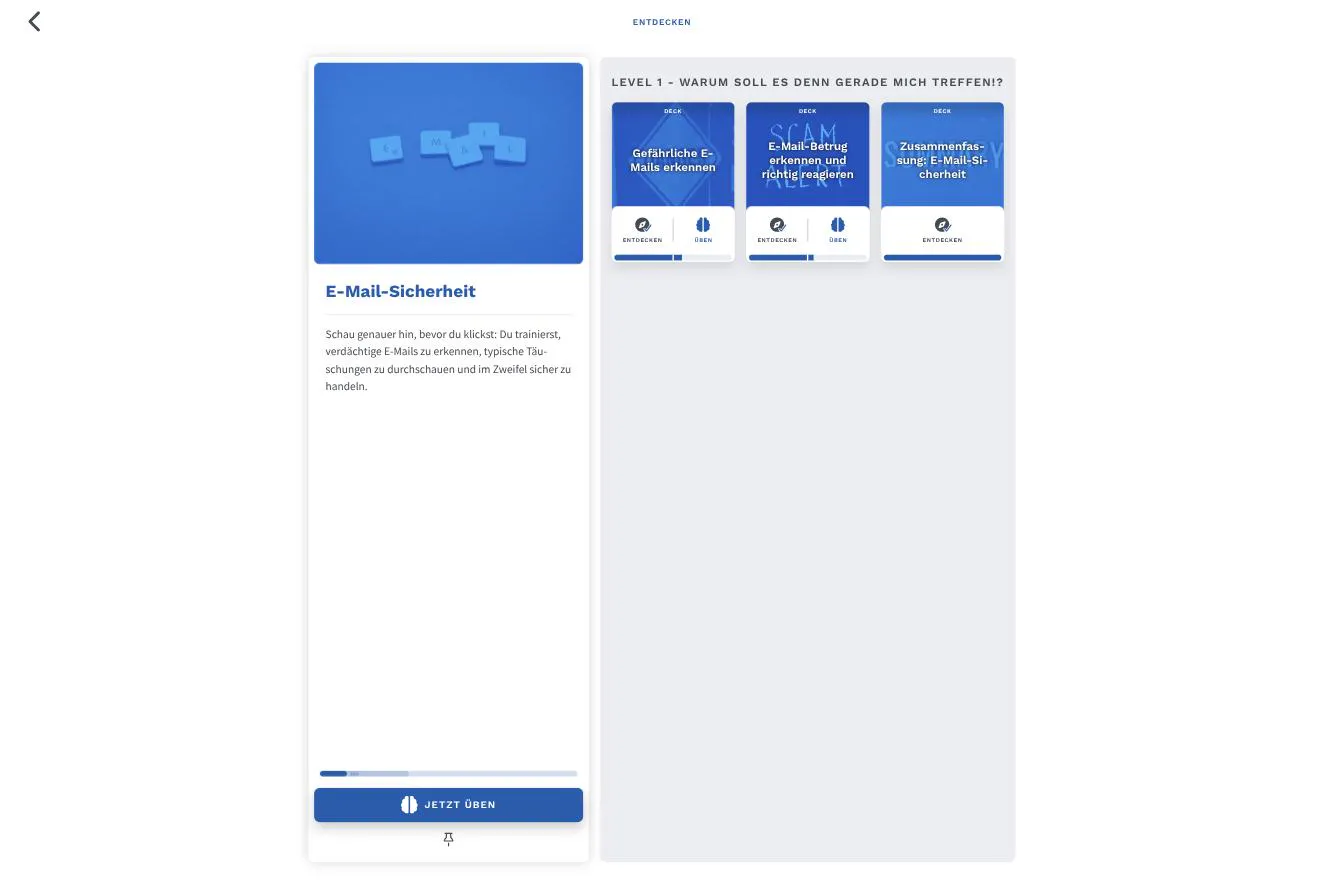
Echte Lernansicht der Cyberakademie
MEHR ALS KURSVERWALTUNG
Fachlich gepflegt, didaktisch aufbereitet und organisatorisch nutzbar.
Die Cyberakademie verbindet Cybersecurity-Inhalte österreichischer Fachleute mit Microlearning, spielerischen Elementen und zentraler Lernorganisation. Die technische Lernumgebung basiert auf OVOSplay.
Relevante Inhalte
Die Lernbibliothek behandelt Situationen, die Mitarbeitenden im digitalen Arbeitsalltag begegnen.
Verständliches Know-why
Wer Zusammenhänge versteht, kann auch bei neuen Situationen besser entscheiden.
Laufende Pflege
Inhalte werden regelmäßig geprüft und bei neuen Bedrohungen oder Technologien ergänzt.
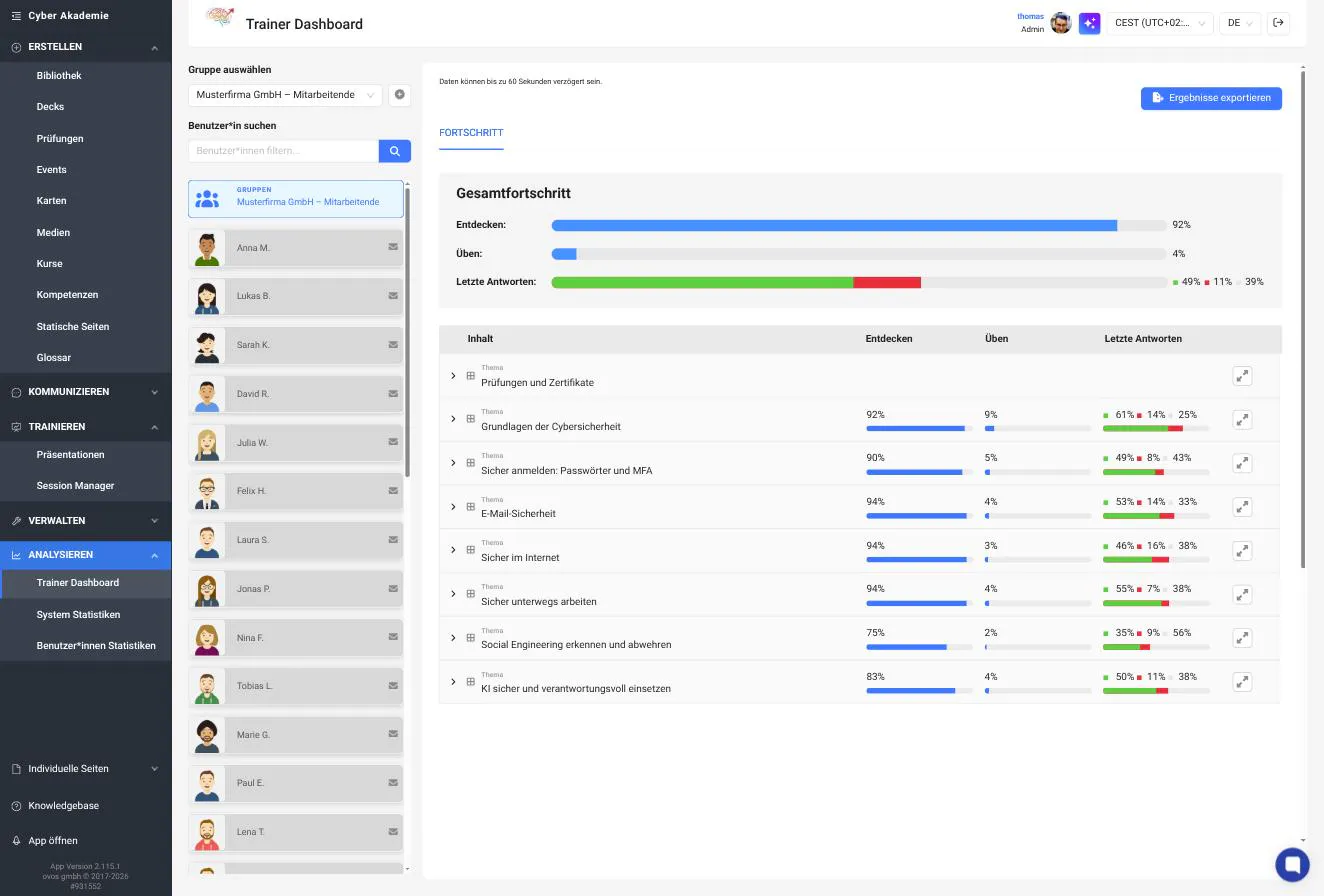
Wo Geschäftsführung Sicherheitskultur wirksam steuert.
Die Cyberakademie unterstützt dort, wo Führungssignal, klare Rollen und kontinuierliches Lernen zusammenspielen.
01
Führungssignal
Sichtbare Priorität schafft Rückhalt für Lernzeit und sichere Arbeitsweisen.
02
Rollenbezogene Programme
Inhalte orientieren sich an Aufgaben und Risiken statt an einem Einheitsprogramm.
03
Regelmäßige Entwicklung
Kurze Lernimpulse halten zentrale Themen und neue Bedrohungen präsent.
04
Statusgespräche
Berichte und offene Aktivitäten schaffen eine gemeinsame Grundlage für nächste Schritte.
SICHERHEITSKULTUR IST TEAMARBEIT
Führung gibt Priorität. Fachbereiche machen sie wirksam.
Klare Verantwortlichkeiten verbinden Management, Lernorganisation und fachliche Cybersecurity-Perspektiven.
Geschäftsführung
Priorität, Verantwortung und verständlicher Status
HR & Personalentwicklung
Zielgruppen, Lernzeiträume und Einführung
Informationssicherheit & IT
Bedrohungslage, Inhalte und sichere Arbeitsweisen
Compliance & Datenschutz
Anforderungen und Dokumentationsrahmen
HÄUFIGE FRAGEN AUS DER GESCHÄFTSFÜHRUNG
Was Entscheiderinnen und Entscheider vor dem Start wissen möchten.
Welche Informationen erhält die Geschäftsführung?
Operativ Verantwortliche sehen Zuweisungen, Lernstände, Prüfungen und Zertifikate. Regelmäßige Berichte schaffen eine übersichtliche Grundlage für Statusgespräche.
Wie viel Zeit benötigen Mitarbeitende?
Einzelne Lernmodule dauern maximal 15 Minuten. So lassen sie sich in den Arbeitsalltag integrieren und später gezielt wiederholen.
Können unterschiedliche Rollen verschiedene Inhalte erhalten?
Ja. Lerninhalte können zu Rollen, Abteilungen und Aufgabenbereichen passen. Nicht jede Person muss dasselbe Gesamtprogramm absolvieren.
Lässt sich damit eine Verringerung des Cyberrisikos beweisen?
Lernfortschritt und Abschlüsse lassen sich dokumentieren. Eine bestimmte Risikoreduktion kann daraus nicht garantiert werden, weil technische, organisatorische und externe Faktoren mitwirken.
Unterstützt die Cyberakademie bei Anforderungen wie NIS2?
Die Cyberakademie kann regelmäßige Schulung, Sensibilisierung und Dokumentation unterstützen. Ob dies konkrete Anforderungen erfüllt, muss für das jeweilige Unternehmen fachlich und rechtlich bewertet werden.
NÄCHSTER SCHRITT
Machen Sie Sicherheitskultur sichtbar und steuerbar.
Wir zeigen Ihnen, wie kontinuierliches Lernen, klare Zuständigkeiten und übersichtliches Reporting in Ihrer Organisation zusammenspielen.
Gemeinsam klären wir Zielgruppen, Verantwortlichkeiten, Reporting und den passenden Paketumfang.