FÜR INFORMATIONSSICHERHEIT & CISO
Security Awareness, die Risiken gezielt adressiert und im Alltag weiterwirkt.
Die Cyberakademie verbindet aktuelle, rollenbezogene Lerninhalte mit aktivem Üben und gezielter Wiederholung. Sie setzen die fachlichen Prioritäten – Fortschritt, Prüfungen und Nachweise bleiben nachvollziehbar.
✓ Rollenbezogene Inhalte statt Einheitsprogramm
✓ Bearbeitungsstände, Prüfungen und Zertifikate im Blick
✓ Kurze Lernmomente für kontinuierliche Awareness
Unverbindlich · auf Ihre Organisation und Risikofelder zugeschnitten
Cyberakademie-Awarenesskreislauf
Sicherheitswissen in Bewegung
01
Schwerpunkte setzen
Relevante Rollen und Risikofelder gezielt adressieren.
02
Aktiv üben
Interaktive Aufgaben statt passivem Durchklicken.
03
Gezielt wiederholen
Wissen bleibt präsent, weil es wiederkehrt.
04
Aktuell bleiben
Neue Risiken werden verständlich in den Arbeitsalltag gebracht.
Für Mitarbeitende
kurze, anwendbare Lernmomente
Für Informationssicherheit
Prioritäten und Nachweise
DIE GRENZE EINMALIGER AWARENESS-MASSNAHMEN
Abgeschlossen heißt noch nicht sicher gehandelt.
Informationssicherheitsbeauftragte müssen relevante Risiken adressieren, Schulungen nachhalten und Ergebnisse gegenüber Management oder Prüfinstanzen nachvollziehbar machen. Wenn Awareness beim jährlichen Pflichttermin endet, bleiben Lernwirkung und Sicherheitskultur dem Zufall überlassen.
Einheitsprogramm statt Risikofokus.
Office, Produktion, Führungskräfte und IT begegnen unterschiedlichen Situationen. Gleiche Inhalte für alle verlieren schnell an Relevanz.
Erledigungsquote statt Lernroutine.
Ein Abschluss dokumentiert die Teilnahme. Er sorgt noch nicht dafür, dass Wissen im entscheidenden Moment präsent ist.
Nachweise erst suchen, wenn sie gebraucht werden.
Zuweisungen, Fristen, Prüfungen und Zertifikate werden aufwendig, wenn Informationen über verschiedene Systeme und Listen verteilt sind.
KONTINUIERLICHES LERNEN FÜR SECURITY AWARENESS
Wissen aufbauen, anwenden und gezielt zurückholen.
Die Cyberakademie verbindet kurze Inhalte mit interaktiven Aufgaben und gezielter Wiederholung. So wird aus einzelnen Schulungsmaßnahmen ein kontinuierlicher Awareness-Prozess.
Microlearning bedeutet nicht, einen langen Jahreskurs lediglich zu zerteilen. Es schafft kurze, wiederkehrende Lernmomente, die Risiken verständlich machen und aktives Handeln fördern.
01
Rollenbezogen lernen
Inhalte orientieren sich an typischen Aufgaben, Situationen und Risiken.
02
Aktiv entscheiden
Interaktive Fragen machen Mitarbeitende zu Beteiligten statt zu Zuschauenden.
03
Gezielt wiederholen
Wiederholt wird vor allem, was länger nicht bearbeitet oder noch nicht sicher beantwortet wurde.
04
Aktuell bleiben
Neue Bedrohungen und Sicherheitsmeldungen halten Awareness präsent.
So begleitet Security Awareness den Arbeitsalltag – nicht nur Kampagnen und Pflichttermine.
VON RISIKEN ZUM NACHVOLLZIEHBAREN AWARENESS-PROGRAMM
Informationssicherheit setzt die Prioritäten. HR macht den Prozess skalierbar.
Der Ablauf verbindet fachliche Steuerung, organisatorische Umsetzung und dokumentierbare Ergebnisse.
1
Risikofelder priorisieren
Relevante Themen, Rollen und Unternehmensbereiche festlegen.
2
Zielgruppen abstimmen
Gemeinsam mit HR Rollen und Organisationseinheiten strukturieren.
3
Lerninhalte zuweisen
Passende Trainings für ausgewählte Zielgruppen bereitstellen.
4
Fortschritt nachhalten
Bearbeitungsstände, offene Trainings und Abschlüsse überblicken.
5
Nachweise bereitstellen
Berichte, Prüfungen und Zertifikate für Dokumentation und Prüfungen nutzen.
AWARENESS-ÜBERSICHT
Was Informationssicherheit nachvollziehen kann
A
Zielgruppen
Welche Rollen und Bereiche adressiert werden.
B
Bearbeitungsstände
Was zugewiesen, begonnen oder abgeschlossen wurde.
C
Prüfungen
Welche Lernziele erfolgreich abgeschlossen wurden.
D
Nachweise
Welche Berichte und Zertifikate verfügbar sind.
Kein Blindflug zwischen Awareness-Kampagne und Prüfung: ein gemeinsamer, nachvollziehbarer Ablauf für Informationssicherheit, HR und Mitarbeitende.
Echte Lernansicht der Cyberakademie
EINBLICKE INS LERNERLEBNIS
So wird aus Sicherheitswissen anwendbare Awareness.
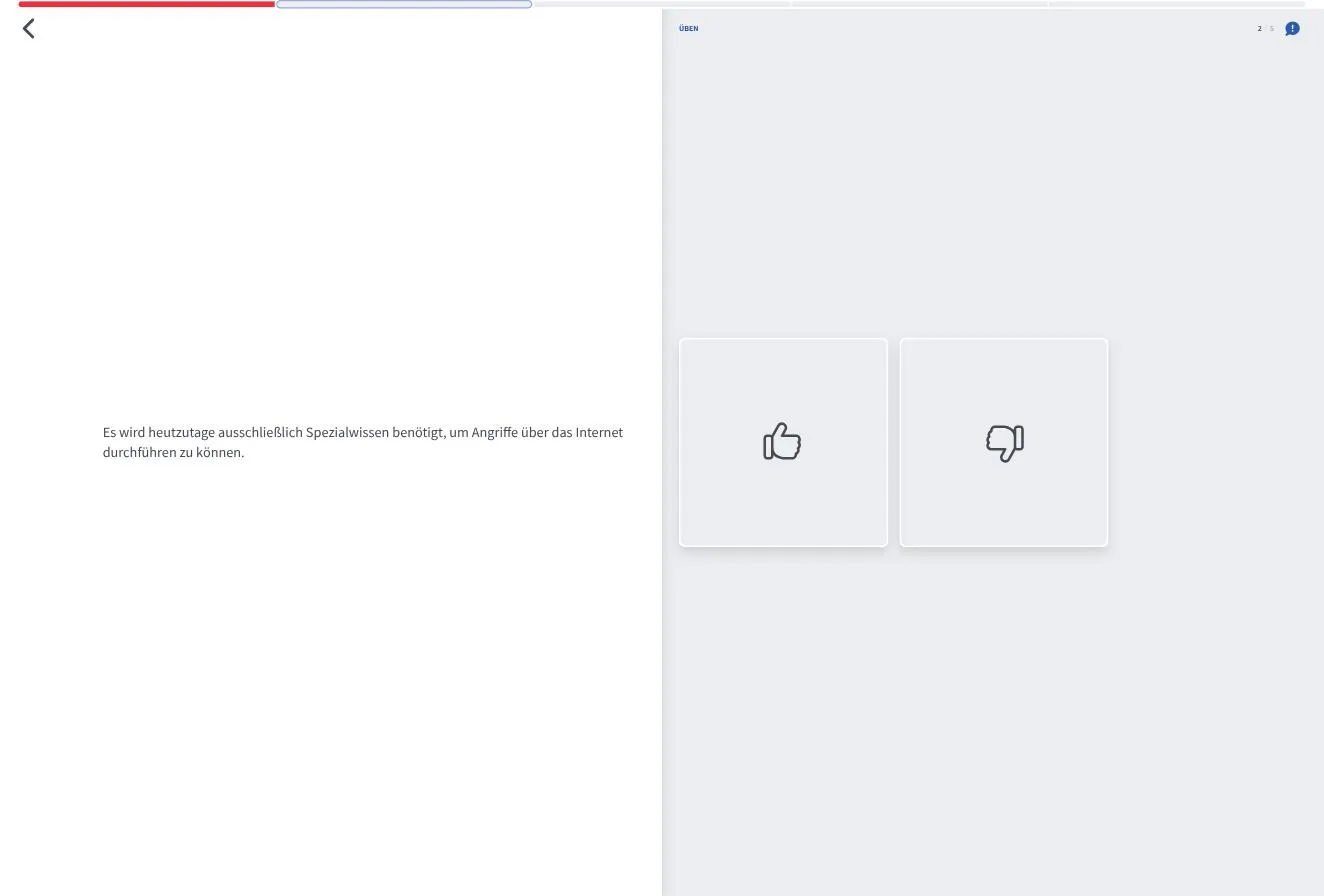
Die Cyberakademie nutzt OVOSplay als technologische Grundlage für kurze Einstiege, interaktive Aufgaben und wiederkehrende Übungsimpulse. So werden fachliche Schwerpunkte verständlich und im Arbeitsalltag anschlussfähig.
Konkrete Situationen
Phishing, Social Engineering, Passwörter oder der sichere Umgang mit KI werden anhand typischer Situationen vermittelt.
Aktive Entscheidungen
Mitarbeitende wenden Wissen in Fragen und Übungen an, statt Inhalte nur anzusehen.
Wiederkehrende Impulse
Kurze Sessions bringen relevante Themen regelmäßig zurück in den Arbeitsalltag.
Wo Informationssicherheit Awareness gezielt verankert.
Die Cyberakademie unterstützt dort, wo Risikofokus, regelmäßiges Lernen und nachvollziehbare Durchführung zusammenkommen müssen.
01
Onboarding und Rollenwechsel
Mitarbeitende erhalten früh die Sicherheitsgrundlagen, die zu ihrer Aufgabe passen.
02
Kontinuierliche Awareness
Wiederkehrende Lernmomente halten zentrale Sicherheitsthemen zwischen Pflichtterminen präsent.
03
Neue Bedrohungen
Neue Angriffsmuster und Sicherheitsmeldungen werden verständlich in den Arbeitsalltag übersetzt.
04
Nachweisbare Programme
Bearbeitungsstände, Prüfungen und Zertifikate unterstützen Dokumentation und Prüfungen.
GEMEINSAM STATT ZUSTÄNDIGKEITS-PINGPONG
Informationssicherheit priorisiert. HR organisiert. Führungskräfte verstärken.
Wirksame Awareness ist keine Einzelaufgabe. Klare Rollen verbinden fachliche Relevanz, organisatorische Umsetzung und sicheres Verhalten im Arbeitsalltag.
Informationssicherheit
Risikofelder, Schwerpunkte und fachliche Zielsetzung
HR & Personalentwicklung
Zielgruppen, Kommunikation und Teilnahme
Führungskräfte
Rückhalt, Vorbildwirkung und Verankerung im Team
Mitarbeitende
Üben und sicheres Handeln im Alltag aufbauen
HÄUFIGE FRAGEN AUS DER INFORMATIONSSICHERHEIT
Was ISB und CISOs vor dem Start wissen möchten.
Wie unterstützt die Cyberakademie ein wirksames Awareness-Programm?
Die Cyberakademie verbindet rollenbezogene Inhalte mit kurzen Lernmomenten, aktivem Üben und gezielter Wiederholung. Informationssicherheit setzt fachliche Schwerpunkte; Fortschritt, Prüfungen und Abschlüsse bleiben nachvollziehbar.
Können Inhalte nach Rollen und Risiken zugewiesen werden?
Ja. Risikofelder und Themen lassen sich passenden Rollen, Abteilungen und Aufgabenbereichen zuordnen.
Welche Nachweise stehen zur Verfügung?
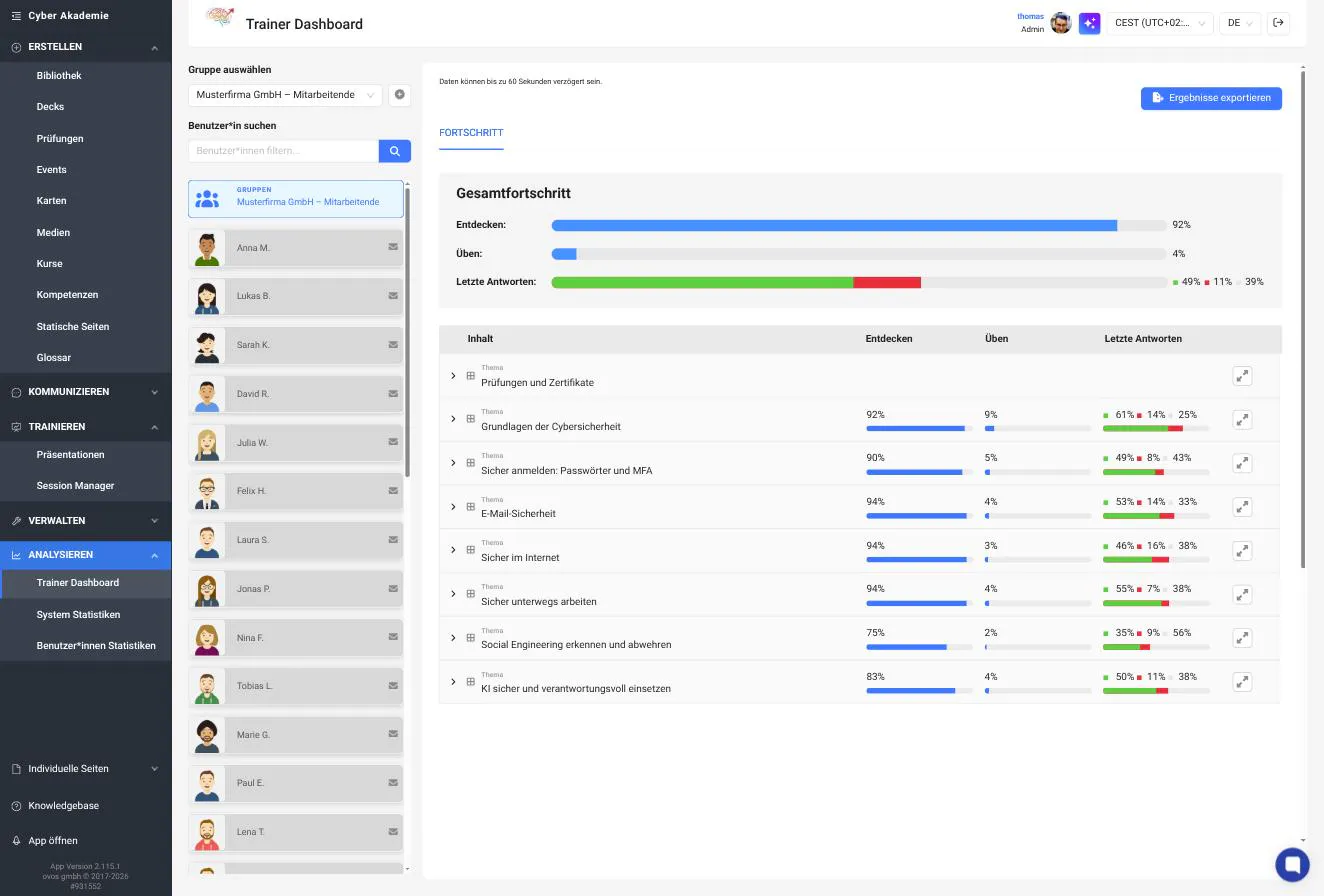
Im Trainer-Dashboard ist nachvollziehbar, was zugewiesen, begonnen und abgeschlossen wurde. Berichte, Prüfungen und Zertifikate unterstützen die interne Dokumentation.
Wie teilen sich Informationssicherheit und HR die Aufgaben?
Informationssicherheit verantwortet Risikofokus und fachliche Prioritäten. HR unterstützt bei Zielgruppen, Kommunikation, Fristen und organisatorischer Begleitung.
Macht die Cyberakademie uns NIS2- oder ISO-27001-konform?
Nein. Die Cyberakademie unterstützt regelmäßige Schulungen und deren Dokumentation. Weitere technische, organisatorische und rechtliche Anforderungen müssen unabhängig umgesetzt und bewertet werden.
AWARENESS-PROGRAMM KENNENLERNEN
Machen Sie Security Awareness zu einem kontinuierlichen, nachvollziehbaren Programm.
In einer persönlichen Demo zeigen wir Ihnen den Lernkreislauf, den Nachweis-Workflow und einen möglichen Ablauf für die Zusammenarbeit mit HR.
Unverbindlich · persönlich · auf Ihre Organisation zugeschnitten